


保護されたロボット セルを試運転する前に、リスク根拠、物理的障壁、インターロックされたアクセス ポイント、保護装置の応答、制御された進入モード、テスト記録、および目的地市場のルール ファイルを個別の承認項目として検証します。警備されたフェンスラインやロボットプログラムの試行を、セル全体が日常的に使用できる状態にあるという証拠として扱わないでください。
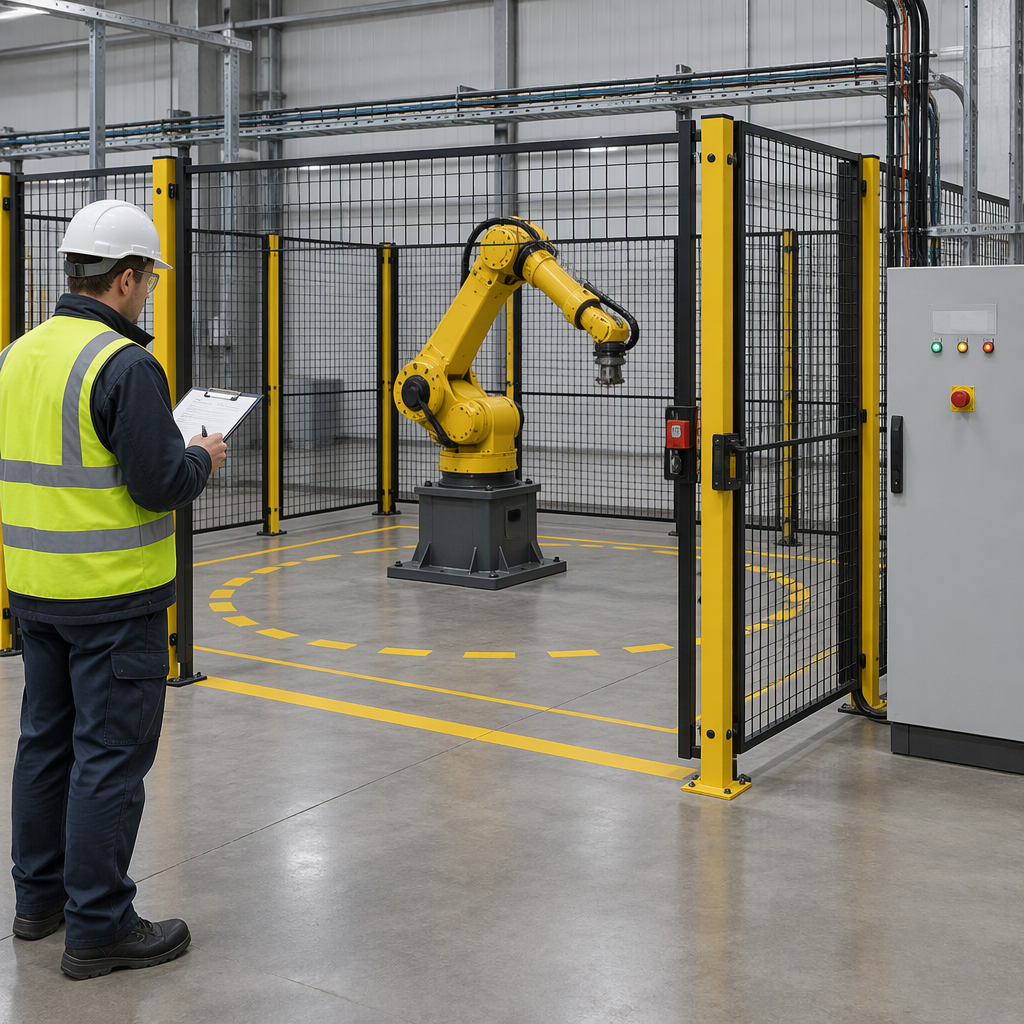
まずリスクと基準の根拠を確認する
現在のプロジェクト標準、宛先市場のルール セット、セル使用の前提条件から始めます。これは、受け入れられる保護ファイルは、インストールされているハードウェアだけでなく、採用されたエディションやローカル修正にも依存するためです。
NIOSH は、セルやケージ内の従来の産業用ロボット、傷害傾向の監視、安全性評価、合意基準、および人間とロボットの安全な相互作用のためのトレーニングを中心に、作業用ロボットの安全性を構築しています。読者は現在のコンテキストを NIOSH 産業用ロボットセンターのページ.
米国の産業用ロボットの安全性に関して、A3 は ANSI/A3 R15.06-2025 および ANSI/A3 R15.06-3-2025 を 3 部構成のパッケージとして説明しており、第 1 部と第 2 部は ANSI/RIA R15.06-2012 の改訂版として承認され、ISO 10218-1:2025 および ISO の国内採用となっています。 10218-2:2025、パート 3 では産業用ロボット セルの使用について説明します。該当するエディションを確認するには、 A3標準パッケージのページ と宛先サイトを管轄する当局。
物理的な保護とアクセス ポイントを確認する
防護チェックでは、バリア、ゲート、インターロック、バックアップ保護装置、ピンチポイント制御、クリアランス、照明、および移動ゾーンのマーキングが存在し、実際のロボットの経路に適していることを確認する必要があります。
- 周囲のガードによってロボットの動作エリアへの意図しないアクセスが防止されていること、およびアクセス ゲートが通常のドアとして扱われるのではなく連動されていることを確認します。
- ライト カーテン、モーション センサー、フロア センサーなどのバックアップ保護デバイスがセル レイアウトとタスク シーケンスに必要かどうかを確認します。
- ツーリング、治具、ポジショナー、機械のドア、ロボットのエンベロープの周囲のピンチポイント領域を検査し、障壁や設計の変更によって到達可能な危険が軽減されていることを確認します。
- 予想される動作、メンテナンス位置、および回復作業に適したクリアランスを確認します。 1 つの教示されたパスのみをカバーする予行演習に依存しないでください。
- オペレーターやメンテナンススタッフがロボットの移動ゾーンを立ち入る前に認識できるように、照明と床のマーキングを確認します。
アクセス、ティーチング、および監視付きエントリ モードを確認する
教育、トラブルシューティング、清掃、清掃、または調整のために人がセルに入る前に、作業の必要に応じてスイッチを切り、該当する電気、空気圧、油圧、およびバッテリー電源を切断または分離し、サイトのロックアウト手順およびロボット/手動アクセス手順に従い、許可されたアクセス モードのみを使用してください。
- 警備されたスペースへの立ち入りを誰が許可するか、立ち入りを誰が監督するか、教育または回復にどのモードが許可されるかを定義します。
- プロジェクト安全ファイルとモデルのマニュアルに従って、手動アクセスの前にロボットを必要なホールド、パワーダウン、または減速状態にします。
- 非常停止が到達可能であること、ラベルが貼られていること、および試運転記録の一部としてテストされていることを確認します。
- エリアに立ち入る可能性のある作業員が、ロボットの危険性、保護されたスペースの境界、および安全な立ち入り行動に関する訓練を受けていることを確認してください。
- 試運転中に使用された開始条件を記録して、その後の生産、メンテナンス、および復旧チームが非公式の慣行に依存しないようにします。
- アクセスゲートが開いています: ロボットの動作状態と再起動動作が記録されます。
- 選択された教育モード: 速度、有効化デバイス、およびプロジェクト手順に照らしてチェックされた監視ルール。
- 障害回復: ガードをバイパスすることなく、安全な停止、リセット、再起動のシーケンスが実証されました。
制御インターフェースとフィードバックの証拠を検証する
試運転ファイルには、単にロボットが生産サイクルを完了したことだけでなく、各ガード、ゲート、保護装置、停止機能、リセット コマンド、および駆動フィードバック条件がどのようにテストされたかを示す必要があります。
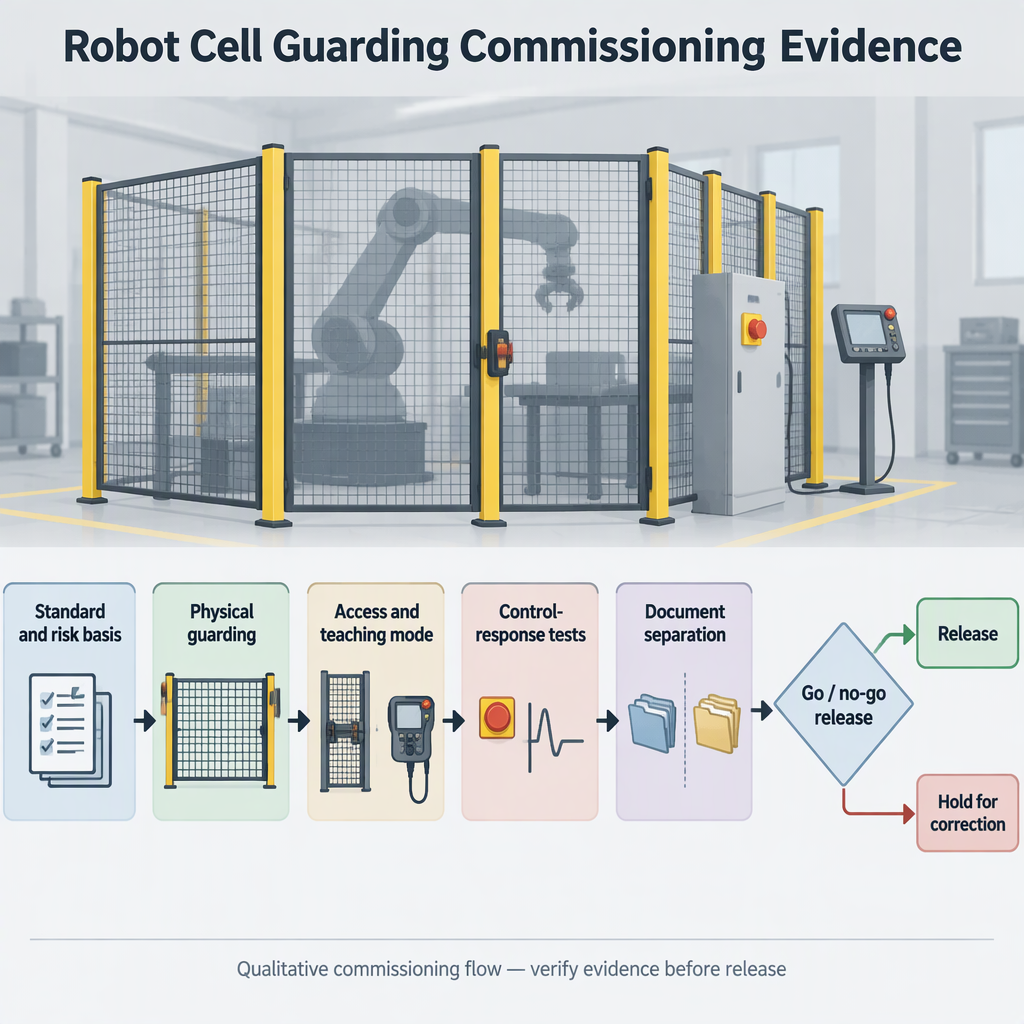
| 証拠項目 | インテグレーターが検証すべき内容 | 試運転の決定 |
|---|---|---|
| ガードドアの状態 | 保護されたアクセス ポイントを開くと、予期した保護応答が発生し、意図しない再起動が防止されます。 | 応答とリセットロジックが記録された後にのみ解放してください。 |
| 保護装置の対応 | ライト カーテン、モーション センサー、フロア センサー、または同等のバックアップ デバイスを設計に使用すると、意図したゾーンで反応します。 | 対応が文書化されていない場合、または回避された場合は、リリースを保留します。 |
| 緊急停止と保持 | 緊急停止および保持機能は、実際のオペレーターおよびメンテナンスの位置でテストされます。 | テストが記録され、再現可能な場合にのみリリースします。 |
| ドライブまたはモーションのフィードバック | 制御記録には、エントリ、ティーチング、リカバリ、再起動時のロボットの状態が記録されます。 | インターフェイスがアクセスに使用される安全な状態を証明できない場合はエスカレーションします。 |
- セルで使用される安全関連の入力、出力、およびフィードバック信号をそれぞれリストします。
- 各テストはオペレータ側から実行し、許可されている場合はメンテナンスまたは教示位置から実行します。
- 観察結果、リセットルール、責任あるレビュー担当者、および日付をコミッショニングファイルに記録します。
- 機能的な製造試験を安全性応答テストから分離して、成功した溶接、取り扱い、または手入れサイクルが保護の承認と誤解されないようにします。
個別の製品クレーム、テストファイル、注意事項、および宛先ルール
クリーンなコミッショニング ファイルでは、製品またはシステムに含まれると主張されている内容、実際にテストされた内容、操作中にユーザーが実行する必要がある内容、受け入れを決定する目的地市場のルールが分離されます。
| ファイルカテゴリ | 目的 | 混ぜてはいけないもの |
|---|---|---|
| 製品またはシステムの主張 | 付属のロボット、ガード、制御インターフェース、統合範囲について説明します。 | 未検証の認証、監査、サイクルタイム、精度、または生産性に関する主張を追加しないでください。 |
| コミッショニングテストファイル | ガード、インターロック、保護装置、非常停止、エントリーモード、再起動応答試験を記録します。 | 製造試験を安全性対応の証拠の代わりに使用しないでください。 |
| 使用上の注意事項 | プロジェクト手順で許可されている場合に、オペレータとメンテナンス スタッフに、入力、監視、保持、電源オフ、または減速モードの使用方法を指示します。 | 警備員の回避やトレーニングの省略を正当化するために予防措置を講じないでください。 |
| 宛先ルール | 採用されている標準エディション、現地の法律、顧客の安全仕様、および設置場所の承認機関を特定します。 | ある国の参照パッケージが自動的に別の目的地の法的要件を満たしていると想定しないでください。 |
- サプライヤーまたはインテグレーターに、リスク評価、安全回路の説明、試運転テスト記録、ユーザーの注意事項、および仕向地のコンプライアンス ファイルを別の文書として求めてください。
- ファイル内で名前が指定されている標準については、最新版の参照が必要です。
- 競合他社の製品ページ、カタログの主張、およびアプリケーション例は、アプリケーションのアイデアの拘束力のない比較のみに使用される場合を除き、証拠ファイルから除外してください。
リリースをコミッショニングする前にゴー/ノーゴーチェックを使用する
日常運用の前に未解決の安全ギャップを修正する必要があるため、警備、アクセス制御、訓練、監督、または文書化された安全対応が不完全な場合は、リリースの試運転を停止してください。
| 条件が見つかった | リリースの決定 | 購入者のアクション |
|---|---|---|
| ゲートインターロック、バックアップ保護装置、非常停止等は未試験、もしくは結果が不明です。 | 立ち入り禁止 | テストを繰り返し、回路またはロジックを修正し、記録を更新します。 |
| 予想される作業中に、挟み込みポイントや不十分なクリアランスが到達する可能性があります。 | 立ち入り禁止 | リリース前に、ガード、工具、治具のレイアウト、またはアクセス手順を見直してください。 |
| 入学、教育、回復、または維持の手順は非公式の監督のみに依存します。 | 立ち入り禁止 | 許可されたモード、分離ステップ、監視ルール、およびトレーニング要件を定義します。 |
| 標準エディションまたは宛先受け入れルールは特定されていません。 | 所有 | 該当するエディションと地域の要件を顧客、当局、または資格のある安全専門家に確認してください。 |
結論
ロボットセルの安全保護は、物理的保護、制御された進入モード、安全対応の証拠、トレーニングの基礎、および宛先ルールファイルが揃っている場合にのみ試運転の準備が整います。
- ハードウェアを判断する前に、スタンダード エディションとローカル ルールの境界を確認してください。
- ガード、インターロック、保護装置、停止機能、および再起動動作を、生産成果としてではなく、安全性の証拠としてテストします。
- 製品の主張、テスト記録、操作上の注意事項、および仕向地のコンプライアンスに関する決定を別のファイルに保存します。
よくある質問
これらの質問は、CNC インテグレーター、工作機械改造チーム、ロボット アプリケーション エンジニアがガードのレビューを実用的な試運転チェックリストに変えるのに役立ちます。
ロボット細胞の安全警備とは何ですか?
これは、ロボットの動きや関連する細胞の危険への曝露を軽減するために使用される、バリア、アクセス制御、保護装置、安全な進入手順、トレーニング、および文書化された対応テストの組み合わせです。
試運転には境界フェンスで十分ですか?
いいえ。フェンスは、インターロックされたゲート、ピンチポイント制御、クリアランス、必要に応じてバックアップ保護装置、照明、移動ゾーンのマーキング、および実際の作業順序を使用して評価する必要があります。
セルに入る前に電源をいつ絶縁する必要がありますか?
清掃、清掃、調整、トラブルシューティング、またはメンテナンスのために手動でアクセスする前に、スイッチを切り、該当する電源を切断または分離し、サイトのロックアウト手順に従い、モデルのマニュアルとプロジェクトの安全性ファイルで許可されているアクセス方法のみを使用してください。
ファイル内ではどの標準エディションに名前を付ける必要がありますか?
プロジェクトと対象市場に採用されたエディションに名前を付けます。 A3 は、2025 ANSI/A3 R15.06 パッケージと、ISO 10218-1:2025 および ISO 10218-2:2025 との関係を特定しますが、コミッショニング ファイルでは実際のエディションとローカルでの採用状況を確認する必要があります。
最も重要なコントロールインターフェイスの証拠はどれですか?
ガードドアの状態、保護装置の応答、非常停止または保留の応答、リセットと再起動のルール、アクセスおよびティーチング中に使用されるロボットまたはドライブの状態を記録します。
製造試験が成功すれば、セルが安全であることが証明できるでしょうか?
いいえ。実稼働トライアルではプロセスが実行されていることが示される可能性がありますが、試運転には、保護、アクセス、停止、リセット、および監視されたエントリ機能が意図したとおりに応答することを示す別の証拠も必要です。
輸出プロジェクトや複数サイトのプロジェクトの場合、地域のルールはどのように処理されるべきですか?
地域のルールは別個の受け入れ項目として扱います。 1 つの参照パッケージがどこにでも適用されると仮定するのではなく、仕向国の採用規格、顧客の安全仕様、当局の要件を確認してください。


